Rabu, Maret 30, 2011

Laporan Praktikum ke-3 : Jaringan Komputer (Konfigurasi Wireless D-Link)

I. Alat dan Bahan
   - Laptop
   - Wireless D-Link DWL-2100AP

II.Langkah Pengerjaan
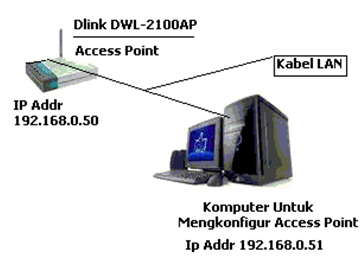
   1.Kita menggunakan access point merk Dlink DWL-2100APAccess point Dlink DWL-2100AP memiliki 
      alamat IP default 192.168.0.50. Tujuan vendor memasangkan alamat IP adalah agar kita dapat
      mengkonfigurasi access point melalui program aplikasi browser seperti (Internet Explorer) atau (Mozilla
      firefox). Gunakanlah gambar berikut sebagai bahan referensi terhadap konfigurasi yang dilakukan pada
      access point Dlink DWL-2100AP. Gambar :
 Ilustrasi Koneksi Wireless
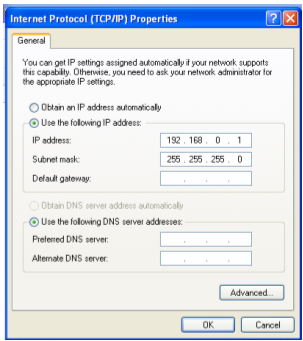
    2.Karena Wireless Dlink DWL-2100AP memiliki IP default 192.168.0.50, maka setelah wireless  
      dihubungkan ke laptop menggunakan kabel Lan, maka selanjutnya aturlah Ip Address Laptop pada icon 
      local Area Connection -> local area properties -> internet protocol (TCP/IP) properties sehingga   
      menjadi seperti pada gambar berikut :
 Setting IP Address Laptop (harus satu kelas dengan IP default Wireless)
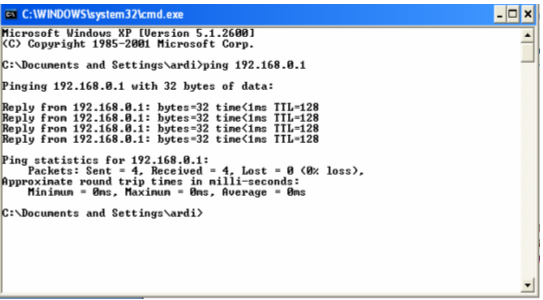
    3.Sebelum mulai mengkonfigurasi, periksa terlebih dahulu koneksi dari PC ke Access Point dengan 
       menggunakan perintah Ping :
Jika Replay menyatakan Koneksi antara Komputer dan Access Point telah terkoneksi (OK). Ready for Configure, jika Time Out berarti belum terjadi Koneksi, coba cek Kabel LAN ataupun IP Address laptop.
    4.Ketikkan IP default wireless pada address bar internet aplikasi kita, perhatikan gambar di bawah:
                  Pada kolom username isikan admin dan untuk kolom password dikosongkan
(Security default dari wireless)

   5.Muncul jendela konfigurasi awal Wireless seperti gambar di bawah ini :
                Untuk menjalankan system konfigurasi Wireless, pilihlah run wizard lebih praktis untuk melakukan konfigurasi keseluruhan jaringan
    6.Setelah melakukan running wizard, berikut tampilan jendela dan langkah-langkahnya :
     
Penjelasan Langkah-langkah konfigurasi Wireless DLink DWL-2100AP
Isikan Password baru pada kolom password, lalu ketikkan lagi password pada kolom verify password
Isikan Nama SSID, dan pilih sesuai data yang ada pada combo channel (untuk memberi ruang beberapa laptop yang nantinya akan terkoneksi dengan wireless)
 
Pilih pada pilihan List box security level (sesuaikan kebutuhan)
Pilih Key type (danjurkan Hex), key size, dan First Key 
(yang menjadi password untuk membuka koneksi Wireless)
 Konfigurasi telah selesai selanjutnya menuggu beberapa detik, untuk hasil konfigurasi wireless seperti gambar di bawah :
    7.Setelah melakukan running wizard, berikut tampilan jendela dan langkah-langkahnya :
Aturlah Performance wireless settings (sesuaikan dengan kebutuhan)
Terakhir, aturlah DHCP Server Wirelees sebagai titik referensi IP address laptop yang akan dihubungkan.
Pengaturan konfigurasi sepenuhnya selesai
     8.Bukalah jendela koneksi wireless, pilihlah nama SSID yang sama dengan yang dibuat pada konfigurasi 
        Wireless awal, perhatikan gambar di bawah :
Setelah memilih SSID yang sama, akan timbul pesan password security key, perhatikan gambar berikut :
 
Isilah sesuai dengan first security key yang pada awal konfigurasi wireless dibuat
 
Pilihlah wireless conection status untuk melihat IP yang dapat ditangkap laptop dari wireless yang ada seperti gambar di atas.
    9.Sedikit penjelasan untuk pengaturan wireless yang bersifat Static pada pengaturan IP addressnya :
       Pilih Tab LAN pada pengaturan wireless :


Rabu, Maret 23, 2011

LAPORAN PRAKTIKUM JARINGAN KOMPUTER KE-2 : Membuat Kabel UTP

Nama    : Safriardi Pamungkas
NIM    : 09.615.006

1.    Bahan
       -    Laptop
       -    Kabel UTP
Kabel UTP yang merupakan singkatan dari Unshielded Twisted Pair adalah kabel yang kurang tahan terhadap interferensi elektromagnetik yang dalamnya terdapat pasangan kabel yang disusun spiral.Kabel UTP merupakan media transmisi atau komunikasi jaringan komputer yang paling sering digunakan pada saat ini. Ada dua buah konfigurasi yang perlu diketahui, yaitu konfigurasi Straight-trough dan konfigurasi Cross-Over. Konfigurasi Straight-trough digunakan jika kabel UTP tersebut dipakai untuk menghubungkan komputer dengan hub/switch. Pada konfigurasi Straight-trough, konfigurasi dalam konektor RJ pada kedua ujung kabelnya adalah sama.
       -    Switch
Switch Sebuah alat yang menyaring/filter dan melewatkan(mengijinkan lewat) paket yang ada di sebuah LAN. switcher bekerja pada layer data link (layer 2) dan terkadang di Network Layer (layer 3) berdasarkan referensi OSI Layer Model. sehingga dapat bekerja untuk paket protokol apapun. LAN yang menggunakan Switch untuk berkomunikasi di jaringan maka disebut dengan Switched LAN atau dalam fisik ethernet jaringan  
                                                     disebut dengan Switched Ethernet LANs.
       -    RJ-45 Connector
Konektor RJ-45 adalah konektor 8 pin yang digunakan untuk menghubungakan kabel UTP dengan socket pada NIC/Ethernet. Pemasangan kabel UTP pada NIC  membutuhkan alat khusus yang disebut cramping tang.


       -    Crimp Tool
Crimpping Tool atau Tang Crimping. Hardware yang satu ini mirip dengan tang. Namun, fungsinya tidak seperti tang pada umumnya. Crimping tool ini berguna untuk menjepitkan RJ-45 atau memotong kulit kabel UTP.


      -     Cable Tester
Jangan lupa juga alat testernya untuk memastikan kabel yang kita buat itu benar-benar berfungsi dengan baik.


2. Langkah Percobaan
   o Kupas bungkus terluar kabel UTP menggunakan crimp tool, akan terlihat 8 kabel kecil warna-warni.
   o Urutkan kabel sesuai urutan yang diinginkan, T568A atau T568B Straight (Straight-through)


Straight Cable
Ujung A dan Ujung B. Kedua ujung kabel dibuat sama persis urutannya seperti pada gambar disamping. Urutannya adalah:
   1. Putih-orange - 2.Orange
   3. Putih-hijau - 4.Biru
   5. Putih-biru - 6.Hijau
   7. Putih-coklat - 8.Coklat


Cross (Crossover)
 Ujung A
   Sedangkan pada pembuatan kabel PC-to-PC, kita menggunakan urutan ygberbeda pada salah satu Kabel.. Pada Ujung  pertama
   Urutannya adalah:
   1. Putih-orange - 2.Orange
   3. Putih-hijau -  4.Biru
   5. Putih-biru -  6.Hijau
   7. Putih-coklat -  8.Coklat
   Pada Ujung Sisi berikutnya Urutannya adalah:
   1. Putih-hijau - 2.Hijau
                         3. Putih-orange - 4.Biru
                         5. Putih-biru - 6.Orange
                         7. Putih-coklat  - 8.Coklat
     Atau cara singkatnya sama seperti membuat urutan pada ujung kabel Straight hanya saja urutan no.1 dirubah menjadi no.3 dan no.2 menjadi no.6.
   o Masukkan ujung2 kabel dengan cara mendorong hingga mentok pada ujung bagian dalam RJ-45
   o Gunakan crimping tool untuk memasang RJ-45. Masukkan pada lubang RG-45(bagian paling besar) dan 
      jepit hingga terdengar suara ”Klik”.
   o Test kabel dengan cable tester. Jika kedelapan lampu led menyala bergantian sesuai urutannya, berarti 
      sudah tersambung dengan baik.

Rabu, Maret 16, 2011

Jaringan Komputer Praktek 1: Membuat Jaringan Lokal Antar Laptop

Membuat Jaringan Lokal Antar Laptop
Nama    : Safriardi Pamungkas
NIM    : 09.615.006

1.   Bahan
-    Laptop
-    Kabel UTP
-    Switch
2.   Langkah Percobaan dan Pengujian
-    Siapkan Kabel UTP yang terhubung dengan jaringan lokal
-    Colokkan Kabel UTP pada port connector RJ-45 yang ada pada laptop.
-    Buat jaringan lokal dengan cara mengubah IP pada ikon local area connection dan
mengubanhnya menjadi IP static (192.168.0.1 dan DNS 255.255.255.0). berikut penjelasannya :
Gambar 1.1 ikon local area network
Klik ikon yang dilingkari untuk membuka jendela Local Area Network.
Selanjutnya klik dua kali pada tulisan yang bewarna biru untuk merubah alamat IP dan DNS Laptop. Perhatikan gambar dibawah :
Gambar 1.2 local area network properties
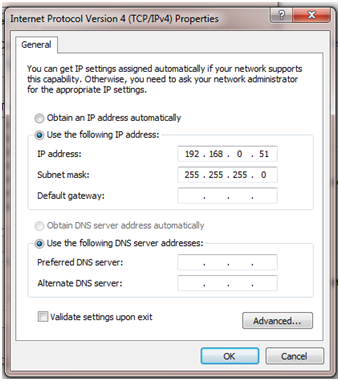
Akan muncul jendela Internet Protocol (TCP/IP) properties, perhatikan gambar di bawah :
 
Aturlah alamat IP sesuai dengan aturan dosen, kemudian secara otomatis akan muncul DNS, DNS di atas merupakan DNS untuk IP yang berada di kelas C.
-   Kemudian untuk mengecek terjadinya koneksi laptop, bukalah command prompt kemudian ketikkan ping
    192.168.0.1 –t untuk mengecek apakah ada data yang dikirim dan diterima.
-   Perhatikan gambar di bawah ini :

3.    Analisis dari hasil percobaan jaringan komputer 1, adalah adanya konflik antar alamat IP, dimana IP satu dengan yang lain sama, ditambah jika jaringan pada satu switch dipasang kabel LAN melebihi dari computer yang dikoneksikan maka rentan tidak konek, sehingga untuk pemasangan kabel di switch disesuaikan dengan kebutuhan.

Senin, Januari 17, 2011

Teknik Encoding dan Teknik Lain di Komunikasi Data

TUGAS 4 : TEKNIK ENCODING
1. Non return to zero level (NRZ-L) dan Non return to zero inverted (NRZ-I)
Nonreturn to Zero Inverted (NRZI):yaitu suatu kode dimana suatu transisi (low ke high atau high ke low) pada awal suatu bit time akan dikenal sebagai binary ’1′ untuk bit time tersebut; tidak ada transisi berarti binary ’0′. Sehingga NRZI merupakan salah satu contoh dari differensial encoding.
- Nonreturn to Zero Inverted (NRZI) dalam kesatuan
- Pulsa tegangan konstan untuk durasi bit
- Data dikodekan / diterjemahkan sebagai kehadiran(ada) atau ketiadaan sinyal transisi saat permulaan bit time
- Transisi (dari rendah ke tinggi atau tinggi ke rendah) merupakan biner 1
- Tidak ada transisi untuk biner 0
- Sebagai contoh encoding differential
Keuntungan differensial encoding :
• lebih kebal noise
• tidak dipengaruhi oleh level tegangan.
Kelemahan dari NRZ-L maupun NRZI :
• keterbatasan dalam komponen dc dan kemampuan synchronisasi yang buruk
Perbedaan dari NRZ-L maupun NRZI :
Non return to zero level (NRZ-L)
• Yaitu suatu kode dimana tegangan negatif dipakai untuk mewakili suatu binary dan tegangan positif untuk binary lainnya (dua perbedaan tegangan untuk bit-0 dan bit-1.
• Tegangan konstan selama interval bit ; tidak ada transisi untuk kembali ke tegangan nol, misalnya.
• Penerapan : tegangan konstan positif untuk ‘1’ dan tidak ada tegangan untuk ‘0’, atau tegangan negatif untuk nilai ‘1’ dan positif untyuk nilai yang lain.
Non return to zero inverted (NRZ-I)
• Yaitu suatu kode dimana suatu transisi (low ke high atau high ke low) pada awal suatu bit time akan dikenal sebagai binary ‘1’ untuk bit time tersebut.
• tidak ada transisi berarti binary ‘0’, sehingga NRZI merupakan salah satu contoh dari deferensial encoding. Keuntungannya : lebih kebal noise, tidak dipengaruhi oleh level tegangan.

Gambar pulsa NRZ-L dan NRZ-I
2. Binary 8 Zero Subtitution (B8ZS)
B8ZS merupakan sebuah tipe line-code, yang diinterpretasikan pada remote dari koneksi, yang menggunakan sebuah subtitusi kode khusus ketika 8 nol secara berurutan ditransmisikan melalui link pada rangkaian T1 da E1. teknik ini menjamin ones density terlepas dari stream data. Juga dikenal sebagai subtitusi 8 nol bipolar. Berlawanan dengan AMI. B8ZS terjadi apabila :
• jika terjadi oktaf dari semua nol dan pulsa tegangan terakhir yang mendahului oktaf ini adalah positif, maka 8 nol dari oktaf tersebut di-encode sebagai 000+ -0- +
• jika terjadi oktaf dari semua nol dan pulsa tegangan terakhir yang mendahului oktaf ini adalah negatif, maka 8 nol dari oktaf tersebut di-encode sebagai 000-+0+ -.
• Penggantian Bipolar With 8 Zeros
• Didasarkan pada bipolar-AMI
• Jika octet pada semua zero dan pulsa terakhir tegangan yang terdahulu adalah encode positif sebagai 000+-0-+
• Jika octet pada semua zero dan pulsa terakhir tegangan yang terdahulu adalah encode negatif sebagai 000-+0+-
• Karena dua pelanggaran pada kode AMI
• Tidak mungkin untuk terjadi seperti hasil noise
• Receiver mendeteksi dan menerjemahkan seperti octed pada semua zero
Gambar Pulsa dari B8ZS dan HDB3 (penjelasan HDB3 dibawah)
3. High-density bipolar-3 zeros (HDB3)
yaitu suatu kode dimana menggantikan stringstring dari 4 nol dengan rangkaian yang mengandung satu atau dua pulsa atau disebut kode violation, jika violation terakhir positive maka violation ini pasti negative dan sebaliknya (lihat tabel).
• Kepadatan tinggi Bipolar 3 Zeros
• Didasarkan pada bipolar-AMI
• String pada empat zero digantikan dengan satu atau dua pulsa
TUGAS 4 : Pendeteksi Eror

1. Parity Check
Pada metode ini, deteksi error dilakukan dengan menambahkan sebuah ‘parity’ bit pada setiap paket data, sehingga dapat dideteksi suatu paket data tersebut valid atau tidak. Metode parity bit ini terbagi menjadi dua jenis yakni:

- even parity
Metode ini biasa dipergunakan dalam transmisi data secara asynchronous, pada metode ini sebelum paket data dikirim, setiap paket data di cek apakah jumlah ‘1’ berjumlah ganjil atau genap, jika paket data berjumlah genap maka bit parity akan tetap 0 sedangkan jika jumlah ‘1’ ganjil maka bit parity akan menjadi 1 sehingga jumlah bit menjadi genap. Proses penghitungan ini menggunakan XOR gate. Untuk lebih jelasnya dapat dilihat pada contoh dibawah ini.
Berikut ini adalah contoh pengecekan error pada transmisi menggunakan metode even parity :

A ingin mentransmisikan data :1001

A menghitung, untuk mendapatkan bit parity :1^0^0^1 = 0

A menambahkan bit paritas pada paket data :10010

B menerima data :10010

B menghitung parity :1^0^0^1 = 0

B melaporkan bahwa data yang diterima valid [harapan yang diterima B benar, yakni even parity].

A ingin mentransmisikan data : 1001

A menghitung, untuk mendapatkan bit parity : 1^0^0^1 = 0

A menambahkan bit paritas pada paket data : 10010


- odd parity
metode ini biasa dipergunakan dalam transmisi data secara synchronous, pada metode ini sebelum paket data dikirim, setiap paket data di cek apakah jumlah ‘1’ berjumlah ganjil atau genap, jika paket data berjumlah genap maka bit parity akan menjadi 1 sehingga jumlah bit ‘1’ menjadi ganjil sedangkan jika jumlah ‘1’ sudah ganjil maka bit parity akan tetap menjadi 0.
Berikut ini adalah contoh pengecekan error pada transmisi menggunakan metode even parity :
A ingin mengirimkan paket data : 1001
A menghitung, untuk mendapatkan bit parity : ~(1^0^0^1) = 1
A menambahkan bit parity : 10011
B menerima data : 10011
B menghitung parity bit : 1^0^0^1^1 = 1
B melaporkan bahwa data yang diterima valid [harapan yang diterima B benar, yakni even parity].
Kelebihan dari metode parity check:
• Sederhana dalam analisis dan penggunaan pada sistem
• Mudah direalisasikan dalam bentuk rangkaian/hardware
Kekurangan dari metode parity check:
• Kurang handal dalam mengatasi deteksi dan perbaikan error.
• Kemungkinan kesalahan yang terjadi besar, yaitu 50%
• Hanya dapat mendeteksi error dalam jumlah bit terbatas : 1-3 bit errors.
2. CRC – Cyclic Redudancy Check
Cyclic redundancy check (CRC) adalah metode yang umum digunakan untuk mendeteksi error. CRC beroperasi pada sebuah frame/block. Setiap block berukuran m bit yang akan dikirim akan dihitung CRC checksumnya (berukuran r bit), kemudian dikirim bersama2 dengan frame (dengan ukuran m+r bit). Pada sisi penerima, penerima akan menghitung CRC checksum pada frame yang diterima, dan dibandingkan dengan checksum yang diterima, jika berbeda, berarti frame rusak.

CRC menggunakan prinsip modulo bilangan. Data dianggap sebagai sebuah bilangan, dan untuk menghitung checksum, sama dengan menambahkan digit untuk data dengan digit untuk checksum (berisi 0) kemudian dibagi dengan pembilang tertentu, dan sisa pembagiannya menjadi checksum untuk data tersebut. Tergantung pemilihan bilangan pembagi, CRC dapat mendeteksi single-bit error, double bit error, error berjumlah ganjil, burst error dengan panjang maksimum r. Bilangan pembagi tersebut disebut sebagai generator (polinomial).
Berikut contoh deskripsi mengenai CRC.

Di sisi pengirim:
# Data memiliki m bit 1001, m = 4
# Generator memiliki panjang r bit 101, r = 3
# Tambahkan r-1 bit 0 ke data: 100100
# Bagi bilangan ini dengan generator, sisanya (11) adalah checksum
# Tambahkan checksum ke data asal: 100111


Di sisi penerima:
# Bagi data yang diterima dengan generator. Jika sisanya bukan 0, berarti terjadi kesalahan.
# Jika sisanya 0, berarti tidak terjadi kesalahan, sesuai dengan kriteria generator yang digunakan.

Pada CRC ini, generator pembagi data ini sering disebut generator polinomial karena nilai pembagi ini dapat direpresentasikan dalam bentuk polinomial peubah banyak, tergantung pada jenis/nilai pembagi yang digunakan. Gambar berikut menjelaskan konsep tersebut.
Berikut adalah beberapa generator polinomial yang sering digunakan berdasarkan konvensi internasional.
LRC: X8 + 1
CRC-12: X12 + X11 + X3 + X2 + X + 1
CRC-16: X16 + X15 + X2 + 1
CRC CCITT V41: X16 + X12 + X5 + 1 (digunakan pada HDLC procedure.)
CRC-32 (Ethernet): = X32 + X26 + X23 + X22 + X16 + X12 + X11 + X10 + X8 + X7 + X5 + X4 + X2 + X + 1
CRC ARPA: X24 + X23+ X17 + X16 + X15 + X13 + X11 + X10 + X9 + X8 + X5 + X3 + 1

Jadi, secara umum dapat disimpulkan mengenai CRC ini adalah sebagai berikut
Kelebihan dari metode CRC:

• Dapat digunakan dalam pengiriman data berkecepatan tinggi (16-32 bit).
• Memiliki kehadalan sistem yang sangat tinggi, yaitu sekitar 99%.
• Mampu mendeteksi bit error dalam jumlah banyak (burst error) dengan panjang yang kurang dari jumlah redundansi bitnya.

Kekurangan dari metode CRC:

• Realisasi rangkaian/hardware dan software yang paling sulit dibanding parity check dan checksum.
• Analisis dan perhitungan dalam perancangan yang cukup sulit.


TUGAS 4 : Automatic repeat request (ARQ)
1. ARQ – Stop and Wait
Stop-and-Wait ARQ didasarkan atas teknik flow control stop-and-wait yang telah diuraikan pada posting sebelumnya. Stasiun source mentransmisikan sebuah frame tunggal dan kemudian harus menunggu balasan berupa acknowledgement (ACK). Tidak ada frame yang dikirim sampai jawaban dari stasiun tujuan tiba di stasiun sumber.
Ada dua jenis kesalahan yang dapat terjadi. Pertama, frame yang tiba di tujuan bisa mengalami kerusakan. Receiver mendeteksi kerusakan tersebut dengan menggunakan teknik pendeteksian kesalahan yang berkaitan dengan pembuangan frame lebih awal. Untuk menghitung kemungkinan ini, stasiun sumber dilengkapi dengan sebuah pencatat waktu. Setelah frame ditransmisikan/stasiun sumber menunggu balasan. Bila tidak ada balasan yang diterima sampai waktu yang ditentukan pencatat habis, maka akan dikirimkan frame yang sama. perhatikan bahwa metode ini mengharuskan transmitter mempertahankan tiruan frame yang ditransmisikan sampai balasan diterima oleh frame tersebut.


Jenis kesalahan yang kedua adalah kerusakan pada balasan. Amati situasi berikut. Stasiun A mengirim, sebuah frame. Frame ini diterima dengan baik oleh stasiun B, yang meresponnya dengan memberi balasan (ACK). ACK mengalami kerusakan saat singgah dan tidak diakui oleh A, yang karenanya keluar dari jalur waktu dan kembali mengirim frame yang sama. Duplikat frame ini tiba dan diterima oleh B. Dengan begitu B menerima dua duplikat frame yang sama seolah-olah keduanya terpisah. Untuk mengatasi problem ini, frame bergantian diberi label 0 atau 1, dan balasan positifnya dalam bentuk ACK 0 dan ACK 1. Sesuai dengan aturan jendela penggeseran, ACK 0 membalas penerimaan frame bernomor 1 dan menunjukkan bahwa receiver siap untuk frame bemomor 0.
Gambar dalam posting ini memberi contoh penggunaan stop-and-wait ARQ, menunjukkan transmisi deretan frame dari sumber A menuju tujuan B. Gambar tersebut juga menunjukkan kedua jenis kesalahan yang baru saja digambarkan. Frame ketiga yang ditransmisikan oleh A hilang atau rusak dan karenanya tidak ada ACK yang dikembalikan oleh B. A mengalami time out dan kembali mentransn-dsikan frame yang sama. Saat B menerima dua frame dalam sebuah barisan dengan label yang sama, B membuang frame kedua namun mengirimkan ACK0 kembah ke masing-masing stasiun.
Kelebihan stop-and-wait ARQ adalah kesederhanaannya. Sedang kekurangannya, dibahas di bagian flow control, karena stop-and-wait ARQ ini merupakan mekanisme yang tidak efisien. Oleh karena itu teknik kontrol arus sliding window dapat diadaptasikan agar diperoleh pengunaan jalur yang lebih efisien lagi; dalam konteks ini, kadang-kadang disebut juga dengan ARQ yang kontinyu.

(a) Go-Back-N ARQ (b) Selective reject ARQ

Masalah pada skenario tersebut, adalah adanya tumpang tindih antara jendela pengiriman dan penerimaan. Untuk mengatasinya, ukuran jendela maksimum harus tidak boleh lebih dari separuh jarak nomor urutan. Pada skenario sebelumnya, seandainya keempat frame tak terbalas belum diselesaikan, maka tidak akan terjadi kekacauan. Umumnya, untuk bidang bernomor urut k-bit, yang meneyediakan jarak urutan nomor sebesar 2k, ukuran maksimum jendela dibatasi sampai 2k-1.


Source :
http://blog.its.ac.id/afif/archives/66
http://hazky.wordpress.com/2008/03/28/teknik-endcoding/
http://teknik-informatika.com/stop-and-wait-arq/
http://teknik-informatika.com/selective-reject-arq/
Senin, Januari 10, 2011

Media Transmisi Terkini

        Media transmisi pada dasarnya media yang dapat digunakan untuk mengirimkan informasi dari suatu tempat ke tempat lain. Dalam jaringan, semua media yang dapat menyalurkan gelombang listrik atau elektromagnetik atau cahaya dapat dipakai sebagai media pengirim, baik untuk pengiriman dan penerimaan data. Pilihan media transmisi (pengirim) untuk keperluan komunikasi data tergantung pada beberapa faktor, seperti harga, performance jaringan yang dikehendaki, ada atau tidaknya medium tersebut. Pertama kali komputer ditemukan, belum bisa berkomunikasi dengan sesamanya. Pada saat itu komputer masih sangat sederhana. Berkat kemajuan teknologi di bidang elektronika,  komputer mulai berkembang pesat dan semakin  dirasakan manfaatnya dalam kehidupan kita. Saat ini komputer sudah menjamur di mana-mana. Komputer tidak hanya dimonopoli oleh perusahaan-perusahaan, universitas-univeristas, atau lembaga-lembaga lainnya, tetapi sekarang komputer sudah dapat dimiliki secara pribadi seperti layaknya kita memiliki radio.


A.      Jenis – jenis Media Transmisi
a.                  Copper Media, Copper media merupakan semua media transmisi data yang terbuat dari bahan tembaga. Orang biasanya menyebut dengan nama kabel. Data yang dikirim melalui kabel bentuknya adalah sinyal-sinyal listrik (tegangan atau arus) digital. Contohnya : Coaxial Cable, Twisted-Pair Cable, dll.

a.      
            
            Optical Media, Serat optik adalah salah satu media transmisi yang dapat menyalurkan informasi dengan kapasitas besar dengan keandalan yang tinggi. Berlainan dengan media transmisi lainnya, maka pada serat optik gelombang pembawanya tidak merupakan gelombang elektromagnet atau listrik, akan tetapi merupakan sinar/cahaya laser. Contohnya : single mode, multi mode dan plastic optical fiber yang berfungsi sebagai petunjuk cahaya dari ujung kabel ke ujung kabel lainnya. Dari transmitter-receiver, yang mengubah pulsa elektronik ke cahaya dan sebaliknya, dalam bentuk light-emitting diode ataupun laser. 

a.                   Wireless Network, Saat ini sudah banyak digunakan jaringan tanpa kabel (wireless network), transmisi data menggunakan sinar infra merah atau gelombang mikro untuk menghantarkan data. Walaupun kedengarannya praktis, namun kendala yang dihadapi disini adalah masalah jarak, bandwidth, dan mahalnya biaya. Namun demikian untuk kebutuhan LAN di dalam gedung, saat ini sudah dikembangkan teknologi wireless untuk Active Hub (Wireless Access Point) dan Wireless LAN Card (pengganti NIC), sehingga bisa mengurangi semrawutnya kabel transmisi data pada jaringan komputer. Wireless Access Point juga bisa digabungkan (up-link) dengan ActiveHub dari jaringan yang sudah ada. Media transmisi wireless menggunakan gelombang radio frekuensi tinggi. Biasanya gelombang elektromagnetik dengan frekuensi 2.4 Ghz dan 5 Ghz. Data-data digital yang dikirim melalui wireless ini akan dimodulasikan ke dalam gelombang elektromagnetik ini. 

B.     Media Transmisi Terkini
Pada saat ini terdapat berabagai macam  media transmisi  yang berkembang dan digunakan secara universal di jaringan  computer. Adapun jenis-jenis media tersebut dapat  dijelaskan sebagai berikut :


- ADSL merupakan singkatan dari  Asymmetric Digital Subscriber Line. ADSL digunakan untuk mengakses internet dengan menggunaan media telepon. Bandwidth yang di dapat dengan menggunakan ADSL . adalah sekitar 768 Kbps hingga 3,5 Mbps. Tergantung pada jenis teknologinya. Salah satu contoh layanan yang meggunakan ADSL bernama Speedy Net Telkom. ADSL sendiri merupakan salah satu dari beberapa jenis DSL, disamping SDSL, GHDSL, IDSL, VDSL, dan HDSL. DSL merupakan teknologi akses internet menggunakan kabel tembaga, sering disebut juga sebagai teknologi suntikan atau injection technology yang membantu kabel telepon biasa dalam menghantarkan data dalam jumlah besar. DSL sendiri dapat tersedia berkat adanya sebuah perangkat yang disebut DSLAM (DSL Acces Multiplexter). Untuk mencapai tingkat kecepatan yang tinggi, DSL menggunakan sinyal frekuensi hingga 1 MHz. Lain halnya untuk ADSL, sinyal frekuensi yang dipakai hanya berkisar antara 20 KHz sampai 1 MHz. Sementara untuk  penggunaan ADSL di Indonesia dengan program Telkom Speedy, kecepatan yang ditawarkan berkisar antara 1024 kbps untuk downstream dan 128 kbps untuk upstream. Kecepatan downstream inilah yang menjadikan ADSL lebih cocok untuk kalangan rumah tangga. Karena pada kalangan rumah tangga umumnya lebih banyak kegiatan menerima, dibandingkan kegiatan mengirim. Seperti mendownload data, gambar, musik, ataupun video. Perkenalan masyarakat Indonesia sendiri akan ADSL mulai berkembang saat PT.Telkom, yang merupakan  perusahaan pengatur jaringan telepon nasional memperkenalkan program yang disebut sebagai Telkom Speedy, yaitu jaringan khusus dari PT.Telkom untuk penggunaan internet. Dengan melakukan pemasaran dan promosi-promosi yang gencar, Telkom Speedy berhasil dipasarkan di kalangan rumah tangga.

Kelebihan ADSL
a)      Pembagian frekuensi menjadi dua, yaitu frekuensi tinggi untuk menghantarkan data, sementara frekuensi rendah untuk menghantarkan suara dan fax.
b)      Bagi pengguna  di Indonesia yang memakai program Speedy, penggunaan ADSL membuat kegiatan internet menjadi jauh lebih murah. Sehingga kita dapat berinternet tanpa khawatir dengan tagihan yang membengkak.

 Kekurangan ADSL
Adapun kualitas dari ADSL saat ini masih memiliki kekurangan.
a)      Seperti sangat berpengaruhnya jarak pada kecepatan pengiriman data. Semakin jauh jarak antara modem dengan PC, atau saluran telepon kita dengan gardu telepon, maka semakin lambat pula kecepatan mengakses internetnya.
b)      Tidak semua software dapat menggunakan modem ADSL. Misalnya Linux atau program lama seperti Windows 98. Cara yang dipakai pun akan lebih rumit dan ada kemungkinan memakan waktu lama. Sehingga pengguna Linux harus menggantinya dengan software yang lebih umum seperti Windows Xp atau Mac.


- Frame Relay Servis (FRS), FRS merupakan data-only service. Service ini hanya diperuntukkan
bursty data traffic, dan tidak menyediakan fasilitas untuk time-sensitive real-time traffic seperti video
atau suara. Dua term penting yang perlu  diketahui consumer adalah committed information rate
(CIR), yaitu jaminan data rata-rata yang dikontrak, dan committed burst size (CBS, juga dinotasikan
dengan Bc), jumlah bit maksimum yang dapat ditransfer selama  interval waktu T. Relasi antara
besaran-besaran tersebut T = BCCIR Sebagai contoh, CIR 128 kbps dan CBS 512 kilobits, T
adalah 512 dibagi 128 yaitu  4 detik. Ini berarti jaringan dijamin untuk transfer data 512 kilobit pada
selang waktu 4 detik . Ketika membeli FRS, diperlukan seleksi hati-hati pada harga CIR dan CBS 
yang menghasilkan harga T cukup besar untuk meng-cover kondisi burst terburuk. Bagaimanapun,
faktor lain masuk kepada persamaan di atas, memperbolehkan transfer data melebihi CBS. Faktor
tersebut ialah excess burst size (EBS, juga dinotasikan dengan Be). Jika terjadi congestion pada
jaringan, consumer dijamin mendapatkan performansi sesuai dengan CIR dan CBS yang dipesan. Jika
pada jaringan tidak terjadi congestion, consumer dapat melakukan transfer data hingga Bc + Be bytes
per detik. Pada contoh di atas, dengan CBS 512 kbps dan EBS 256 kb, diperbolehkan transfer data
768 kb ketika jaringan tidak congested.


il

Minggu, Oktober 24, 2010

Perbedaan OSI Layer dan TCP/IP Layer dan asumsi pada kehidupan sehari-hari

Perbedaan OSI Layer dan TCP/IP Layer
Sumber : http://blog.unsri.ac.id/zuyan/ccna-cisco-network-academy/mrlist/1173/
http://aditsubang.wordpress.com/2010/05/02/pengertian-protokol-osi-layer-dan-tcp-ip/ 

A.PENGERTIAN OSI DAN TCP/IP LAYER
Tabel Perbandingan OSI Layer dan TCP/IP Layer :


OSI Layer (Open System Interconnection) suatu model konseptual yang terdiri atas tujuh layer, yang masing-masing layer tersebut mempunyai fungsi yang berbeda. OSI dikembangkan oleh badan Internasional yaitu ISO (International Organization for Standardization) pada tahun 1977. diasumsikan sebagai kamus. Maksudnya di sini sebagai penerjemah berbagai macam bahasa dengan tujuan untuk memudahkan seseorang agar mengerti bahasa seseorang yang berbeda daerah maupun negaranya. Prinsip OSI Layer adalah seperti itu, dimana menjadi penerjemah berbagai macam kebutuhan jaringan yang diproduksi berbagai macam perusahaan (seperti Huawei, D-link, dsb.) sebagai kesemua merk itu dapat tetap padu dan berjalan bersama. Walaupun terhitung tidak sukses dalam implementasi, namun penting untuk mempelajarinya karena sering kali OSI dijadikan referensi dan standar perbandingan dengan model network yang lain.
Sama halnya dengan TCP/IP Layer (Transmission Control Protocol/Internet Protocol) adalah standar komunikasi data yang digunakan oleh komunitas internet dalam proses tukar-menukar data dari satu komputer ke komputer lain di dalam jaringan Internet. Protokol TCP/IP dikembangkan pada akhir dekade 1970-an hingga awal 1980-an sebagai sebuah protokol standar untuk menghubungkan komputer-komputer dan jaringan untuk membentuk sebuah jaringan yang luas (WAN). Protokol ini tidaklah dapat berdiri sendiri, karena memang protokol ini berupa kumpulan protokol (protocol suite). Setiap layer menyediakan servis-servis yang akan digunakan oleh layer diatasnya.
Ada 2 buah fungsi yang berbeda : same-layer interaction dan adjacent-layer interaction
• same-layer interaction : dua buah komputer menggunakan protokol untuk saling berkomunikasi dengan layer yang sama pada komputer lainnya.
• adjacent-layer interaction : pada satu komputer, sebuah layer menyediakan servis-servis yang akan digunakan oleh layer yang berada diatasnya.

B. BAGIAN DARI OSI DAN TCP/IP LAYER
OSI terdiri dari 7 layer :
1. Layer 7 (Application Layer)
Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protokol yang berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.
2. Layer 6 (Presentation Layer)
Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan melalui jaringan. Protokol yang berada dalam level ini adalah perangkat lunak redirektor (redirector software), seperti layanan Workstation (dalam Windows NT) dan juga Network shell (semacam Virtual Network Computing (VNC) atau Remote Desktop Protocol (RDP)).
3. Layer 5 (Session Layer)
Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan. Selain itu, di level ini juga dilakukan resolusi nama.
4. Layer 4 (Transport Layer)
Berfungsi untuk memecah data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima. Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima dengan sukses (acknowledgement), dan mentransmisikan ulang terhadp paket-paket yang hilang di tengah jalan.
5. Layer 3 (Network Layer)
Berfungsi untuk mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan kemudian melakukan routing melalui internetworking dengan menggunakan router dan switch layer-3.
6. Layer 2 (Data Link Layer)
Befungsi untuk menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras (seperti halnya Media Access Control Address (MAC Address)), dan menetukan bagaimana perangkat-perangkat jaringan seperti hub, bridge, repeater, dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC) dan lapisan Media Access Control (MAC).
7. Layer 1 (Physical Layer)
Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
Asumsi sederhana dari penjelasan layer OSI adalah sebagai berikut :


Gambar di atas merupakan penjelasan OSI Layer dimana :
Untuk layer 7 ( penumpang bis membutuhkan tiket agar bisa naik bis )
Layer 6 ( untuk mendapatkan tiket, penumpang harus membayar )
Layer 5 ( penumpang naik bis dan dapat duduk dimana saja, karena mempunyai tiket sebagai hak penumpang)
Layer 4 ( penumpang dapat memberitahu kenek bis kemana tujuan perginya )
Layer 3 ( kenek bis memberi informasi kepada supir akan tujuan si penumpang )
Layer 2 ( penumpang dalam hal ini tidak hanya satu sehingga ada kemungkinan beberapa penumpang yang tujuannya sama sehingga supir harus mengelompokkan penumpang-penumpang yang kemungkinan mempunyai tujuan yang sama )
Layer 1 ( supir harus mengetahui alamat tujuan penumpang agar nantinya penumpang dapat sampai pada tempat tujuan dengan media bis )

TCP/IP terdiri dari 4 layer :
1. Application Layer
- Protokol-protokol pada layer aplikasi TCP/IP menyediakan servis-servis bagi software-software yang berjalan pada komputer. Layer aplikasi tidak menyediakan software itu sendiri tapi hanya menyediakan servis-servis yang bisa dimanfaatkan oleh software yang berjalan pada komputer kita, misalnya Mozilla Firefox yang berjalan pada komputer kita memanfaatkan protokol HTTP untuk mengakses suatu halaman web.
- Beberapa protokol yang beroperasi pada layer ini antara lain : HTTP, FTP, POP3, SMTP, dsb.
2. Transport Layer
- Terdiri dari 2 buah protokol utama : Transmission Control Protocol (TCP) dan User Datagram Protocol (UDP).
- Menyediakan servis yang akan digunakan oleh Application Layer, misalnya: HTTP software meminta TCP untuk menjamin sampainya data pada tujuan, jika terjadi gangguan pada saat transmisi maka HTTP tidak akan melakukan apa-apa, tapi TCP akan mengirim ulang data yang hilang dan memastikan sampainya data pada tujuan.
3. Internet Layer
- Menyediakan fungsi IP addressing, routing dan penentuan path terbaik
- Protokol yang paling terkenal adalah protokol IP (satu2nya protokol pada layer ini di TCP/IP)
4. Network Access Layer
- Mendefinisikan protokol-protokol dan juga hardware yang digunakan untuk pengiriman data misalnya cabling, pemberian header dan trailer sehingga data bisa melewati tipe-tipe network yang berbeda topologi, mentransmisi data yang berupa bits ke jaringan, dsb.
- Protokol pada layer ini antara lain Ethernet pada jaringan LAN atau PPP pada WAN, juga termasuk Frame Relay.

Senin, Oktober 04, 2010

Perbedaan LAN dan WAN Berdasarkan Perkembangan Teknologi Saat ini


Mata Kuliah        : Teori Jaringan Komputer
Materi Tugas 2    : Perbedaan LAN dan WAN Berdasarkan Teknologi  Saat Ini

Assalamu’alaikum Wr. Wb.
Saya datang untuk bagi ilmu dengan maksud menghibur semoga anda tidak kabur karena materinya tidak ngawur…….. Yaaaaaaaa……eeeeeee (pembuka nih, biar ga bosen liat tulisan semua J)
Nih tugas MatKul Komunikasi Data, di – share buat semua nya semoga bermanfaat yah… J langsung cekibrot gan……

Awalan Materi
Awal dan sejarah diciptakannya sistem dan konsep jaringan komputer tidak lain dan tidak bukan adalah masalah biaya. What??? Bener ga yah?? Yapz,,, bener banget karna pada saat banyak orang berusaha untuk menekan anggaran belanja khususnya peralatan komputer yang kemudian disebut dengan konsep "downsizing" maupun "lightsizing", mangkanye konsep inilah yang akhirnya dikembangkan menjadi sebuah jaringan komputer yang lalu saat ini menjadi kebutuhan semua orang. (http://ebook.stmik-abg.ac.id/BasisData/basic_lan.pdf). Nah itu awalnya kehadiran jaringan komputer wal….. before membahas lebih dalam masalah LAN dan WAN, ada baiknye kita bahas sedikit tentang jaringan komputer, karena baik bicara LAN ataupun WAN secara otomatis kita pun akan membahas tentang jaringan komputer.
Jaringan komputer ane umpamain sama dengan misalnya ada pada saat interaksi dua orang atau lebih yang saling bertukar informasi , lebih familiar lagi nge-gossip.. hehehe dimana yang bergosip itu sama-sama mendapat hasil berupa informasi. Ketika ada yang nyampein sebuah gossip atau berita gitu ada yang nimbrung dengerin , maka secara tidak langsung proses jaringan udah tercapai. Tapi emangnya harus ada yang nimbrung dengerin si tukang gossipnya ya baru bias dibilang sebuah jaringan??? So pasti lah,,, karena di dunia networking (jaringan) maka bisa dikatakan si tukang gossip itu sebagai server (penyampai/penyedia informasi) sedangkan yang nimbrung dengerin tadi disebut client (penerima informasi). Sehingga server dan client menjadi komponen yang teramat sangat peting (wuih… lebay-nya J) bagi jalannya sebuah jaringan. (http://ebook.stmik-abg.ac.id/BasisData/basic_lan.pdf)
Berikut ni contoh gambar jaringan komputer untuk mudahin kita bisa memahami jaringan komputer :


Tengah-tengah Materi
                Setelah mengetahui sedikit tentang jaringan komputer, Nah waktunya nih kita masuk ke benang merahnya J ke materi tengah (materi pokok) dari tugas ini.
                Local Area Network (LAN)
                LAN (Local Area Network) adalah suatu kumpulan komputer,  yang sederhananya seperti yang dijelasin di atas tadi, ada yang memberi informasi dan ada yang menerima informasinya atau disebut server-client. Terus yang jadi pertanyaan apakah hanya client aja nih yang dapat informasinya??? Ya ga dunkz… karna jika udah terhubung pada unit-unit komputer, otomatis baik file/data atau bahkan  printer dapat dijadikan informasi yang dapat ditukar. (http://nettrowaresmart.blogspot.com/2009/08/jaringan-workgroup-lan-wan.html). OK, setelah kita tahu ni sedikit   tentang LAN, next kita juga harus tahu apa aja sih perangat-perangkat kalo kita kepengen nyiapin sebuah koneksi LAN :

    * Repeater
        Repeater atau penguat ini maksudnya adalah alat yang umum digunakan pada jaringan lokal  dimana dalam hal ini sinyal yang ditransmisikan lah yang akan dikuatkan, karena tidak dapat dipungkiri jauhnya jarak antar komputer pada LAN membuat lemahnya sinyal sehingga repeater ini menjadi pilihan tepat untuk menguatkan sinyal tersebut, tetapi fungsi alat ini hanya untuk menguatkan sinyal saja, tidak untuk merubah informasi yang ditransmisikan dan repeater tidak dapat memfilter informasi.

    * H u b
Hub menghubungkan semua komputer yang terhubung ke LAN. Hub adalah repeater dengan jumlah port banyak (multiport repeater). Hub tidak mampu menentukan tujuan; Hub hanya mentrasmisikan sinyal ke setiap line yang terkoneksi dengannya, menggunakan mode half-duplex.         
    * Bridge


Bridge adalah “intelligent repeater”. Bridge menguatkan sinyal yang ditransmisikannya, tetapi tidak seperti repeater, Brigde mampu menentukan tujuan.
    * Switch

 Switch menghubungkan semua komputer yang terhubung ke LAN, sama seperti hub. Perbedaannya adalah switch dapat beroperasi dengan mode full-duplex dan mampu mengalihkan jalur dan memfilter informasi ke dan dari tujuan yang spesifik.
    
    * Router
Router adalah peningkatan kemampuan dari bridge yg mampu menunjukkan rute/jalur (route) & memfilter informasi pada jaringan yang berbeda. Beberapa router mampu secara otomatis mendeteksi masalah dan mengalihkan jalur informasi dari area yg bermasalah.

Sumber perangkat LAN http://mudji.net/press/?p=94

Wide Area Network (WAN)
WAN adalah (Wide Area Network) merupakan jaringan yang cakupannya lebih luas lagi dari LAN. Secara logika saja dari awal kata antara lokal dan wide jauh berbeda, karenanya WAN mencakup area yang besar sebagai contoh yaitu jaringan komputer antar wilayah, kota atau bahkan negara, atau dapat didefinisikan juga sebagai jaringan komputer yang membutuhkan router dan saluran komunikasi publik. Perumpamaannya adalah seperti berikut : disaat ada interaksi dua orang yang terjadi melalui percakapan handphone (HP) dimana suara sebagai informasi dapat ditansmisikan sehingga sampai dan dapat di dengar oleh si penerima, lebih mudah lagi pemahamannya adalah, pada saat terdengar kumandang azan, pada saat itu jelas tampak bahwa satu server yaitu muadzin menyampaikan informasi berupa azan yang tanpa kabel mampu diterima umat islam yang kemudian solat, ada pula yang kemudian langsung ke mesjid, dalam hal ini jika langsung ke mesjid maka dalam hal ini siclient (umat) ingin mengetahui lebih dari sekedar informasi muadzin (azan). (http://positivethinking-mickey.blogspot.com/2010/08/pengertian-jaringan-WAN.html)

Berikut adalah perangkat-perangkat pendukung operasi WAN, yang pada umumnya tidak jauh berbeda dengan perangkat LAN, hanya saja ada sedikit perkembangan sesuai sumber http://one.indoskripsi.com/category/mata-kuliah/jaringan-komputer :

Perangkat – perangkat WAN
    * Router
Router dengan beberapa layanan, termasuk interkoneksi dan port-port perantara WAN.
- Modem termasuk perantara layanan voice-grade, unit layanan canel/unit layanan digital
   (CSU/DSUs), dengan layanan terminal 1/Ethernet 1 (T1/E1), Adapter terminal/terminasi
   jaringan 1 (TA/NT1s) dengan perantara layanan jaringan digital terintegrasi (ISDN).
 - Server komunikasi pusat dengan dial in and dial out komunikasi antar user
Router adalah jenis kusus dari komputer, yang secara dasar mempunyai komponen yang sama seperti: CPU, memory  (ROM, RAM, NVRAM, FLASH), system bus, dan berbagai perantara input/output. Namun router didesain untuk fungsi  khusus yang tidak ada di dalam PC, seperti ruter dapat menghubungkan dan menentukan jalur terbaik untuk pengiriman
data dalam jaringan. Seperti juga PC, Router memerlukan sistem operasi untuk menjalankan program aplikasi, ruter menggunakan Internetwork Operating System (IOS) untuk menjalankan file konfigurasi. File ini berisi instruksi dan parameter yang mengontrol alur lalu lintas data melalui router. Router menggunakan table dan protokol routing untuk meneruskan paket. File konfigurasi menetapkan seluruh informasi untuk kepastian setup dan menggunakan routing dan routed protocols yang tersedia.

* ATM Switch
Asynchronous Transfer Mode (ATM). ATM merupakan sebuah protokol standar internasional untuk jaringan cell relay, di mana berbagai macam servis seperti suara, video, dan data digandeng bersamaan dengan menggunakan cell-cell yang berukuran tetap. Protokol ATM banyak digunakan untuk memaksimalkan penggunaan media WAN berkecepatan sangat tinggi seperti Synchronous Optical Network (SONET).
ATM menyediakan bandwidth yang terukur yang dapat melayani baik jaringan LAN maupun WAN, ATM switch memiliki kemampuan:
•        Mendukung bermacam layanan ataupun interface
·         Disertai langsung dengan software sistem operasi internetworking
·         Mekanisme manajemen trafik yang baik

* Modem
Modem berasal dari singkatan MOdulator DEModulator. Modulator merupakan bagian yang mengubah sinyal informasi kedalam sinyal pembawa (Carrier) dan siap Untuk dikirimkan, sedangkan Demodulator adalah bagian yang memisahkan sinyal informasi (yang berisi data atau pesan) dari sinyal pembawa (carrier) yang diterima sehingga informasi tersebut dapat diterima dengan baik. Modem merupakan penggabungan kedua-duanya, artinya modem adalah alat komunikasi dua arah. Setiap perangkat komunikasi jarak jauh dua-arah umumnya menggunakan bagian yang disebut "modem".

Akhir Materi
                Akhirnya sampailah kita pada kesimpulan sekaligus akhir cerita ini (hikz….Sedih deh….Hahaha J)
Becanda bre….. let’s to conclusion….. Pada dasarnya jaringan komputer sangatlah tentu membantu proses pertukaran file yang lebih efektif dan efisien selain itu hematnya penggunaan personal computer  (PC) karna cukup satu server saja, banyak client yang dapat mengakses informasi. Di luar dari keuntungan dan kerugian LAN maupun WAN, pada intinya semua proses ini konsepnya akan tetap akan sama, namun perkembangan dan perkembangan dalam jaringan komputer selalu berkembang terlebih perkembangan pada perangkat-perangkatnya.